Ежедневное резервное копирование сервера в Telegram через git bundle, gpg и systemd-таймер
Поделюсь опытом организации ежедневного резервного копирования моего сервера в Telegram: как работает скрипт и с какими сложностями пришлось столкнуться. У меня есть небольшой виртуальный сервер, на котором без моего участия трудятся скрипты на Node.js. Уже два месяца он размещён в облаке — я перебрался с ноутбука на VPS с Ubuntu 24.04 (2 ядра и 4 ГБ памяти). Кроме того, на сервере запущен браузер Chrome, в котором открыты сайты, используемые мной для работы.
Там же располагается git-репозиторий, в который мои скрипты самостоятельно записывают файлы каждые несколько минут. В этом репозитории сосредоточена вся память моего проекта — дневник, решения, заметки, тексты.
После переезда на виртуальную машину возникла проблема: репозиторий с рабочими файлами находился на том же сервере и существовал в единственном экземпляре. При этом на сервере выполнялось ночное резервное копирование каталога state/ (рабочее состояние скриптов), но оно охватывало далеко не все риски.
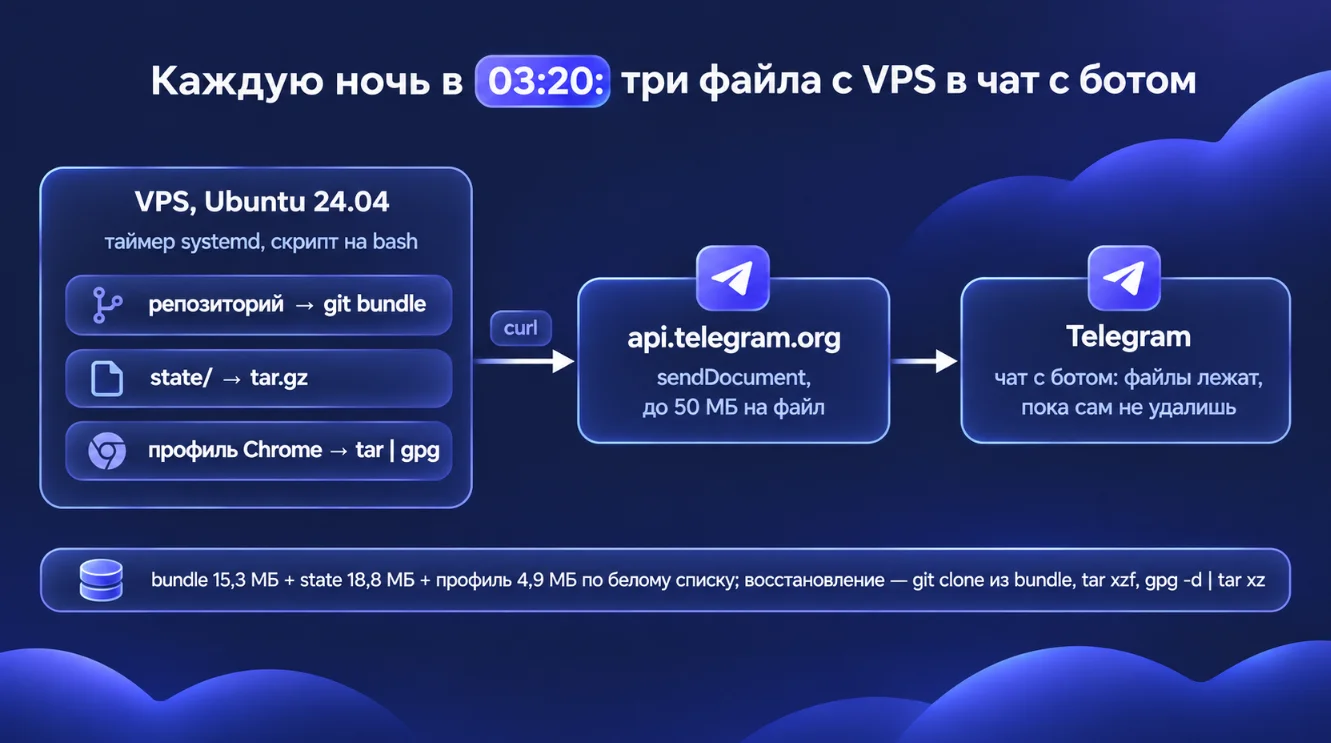
Мне хотелось организовать резерв без подключения нового сервиса и аккаунта: каждый новый сервис — это дополнительный счёт и ещё одна точка отказа. Telegram уже имеется, бот присылает мне тревоги и сообщения по расписанию — пусть бот отправляет мне и резервную копию. Файл в чате хранится, пока сам его не удалишь. К тому же бот может отправить файл размером до 50 МБ.
❯ Три файла каждую ночь
Каждую ночь три файла в чате с ботом:
Полная история git-репозитория в одном файле (git bundle — из этого файла репозиторий клонируется одной командой).
Архив текущего состояния скриптов state/ (счётчики, журналы, список тех, кому уже отправляли сообщения).
Профиль Chrome с куки и активными сессиями сайтов, на которые я заходил под своей учётной записью. Такие сессии можно восстановить только вручную.
Перед упаковкой репозитория скрипт фиксирует все изменения (git status --porcelain, git add -A, commit от имени сервера).
set -o pipefail REPO=/home/aifixes/ai-fixes HOMEDIR=/home/aifixes cd "$REPO" || exit 1 D=$(date +%F) log() { echo "[$(date -Is)] $*" >> "$REPO/state/backup.log"; } envval() { grep -m1 "^$1=" "$REPO/.env" | cut -d= -f2- | tr -d '"'"'"' '; } TOKEN=$(envval TELEGRAM_BOT_TOKEN) CHAT=$(envval TELEGRAM_CHAT_ID) # Bot API: адрес с токеном уходит в curl конфигом со stdin (-K -), а не аргументом — аргументы видны в ps всё время отправки; # --retry: любой сбой на минуту-другую переживаем (3 повтора через 60 с), на час — нет; --form-string не режет текст по «;» tg() { printf 'url = "https://api.telegram.org/bot%s/%s"n' "$TOKEN" "$1" | curl -sf --max-time "$2" --retry 3 --retry-delay 60 --retry-all-errors -K - --form-string chat_id="$CHAT" "${@:3}" >/dev/null; } alert() { log "$*"; tg sendMessage 30 --form-string text="⚠️ Резерв $D: $*"; } # артефакты связки, ещё не попавшие в историю (ops/proposals, строки леджера); state/ — в .gitignore if [ -n "$(git status --porcelain)" ]; then git add -A && git -c user.name=aifixes-server -c user.email=server@ai-fixes.local commit -q -m "авто: артефакты связки за $D" && log "закоммичены артефакты" fi B=/tmp/ai-fixes-$D.bundle; S=/tmp/state-$D.tgz; P=/tmp/chrome-profile-$D.tgz.gpg fail="" git bundle create "$B" --all >/dev/null 2>&1 || { alert "bundle FAIL"; exit 1; } # tar: код 1 — файл менялся во время чтения (в state/ пишут скрипты, это не ошибка), код 2 — ошибка tar czf "$S" -C "$REPO" state 2>/dev/null || [ $? -le 1 ] || { log "state FAIL"; rm -f "$S"; fail+="${fail:+, }state"; } ❯ Профиль Chrome: какие данные сохранять и как шифровать
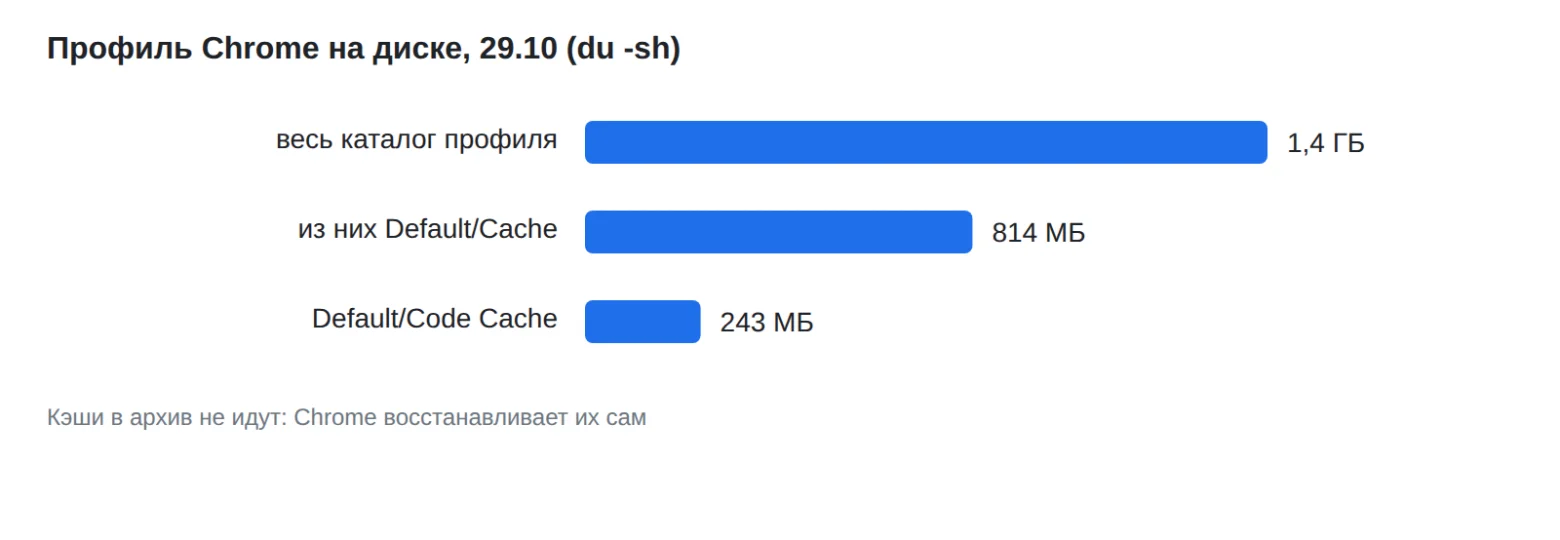
Профиль Chrome занимает 1,4 ГБ дискового пространства, в том числе 814 МБ приходится на Cache и 243 МБ на Code Cache. Резервное копирование этих данных не требуется — они непрерывно обновляются, и Chrome воссоздаст их автоматически. Каталог Default я упаковываю в tar-архив.
Затем я шифрую профиль командой gpg --symmetric --cipher-algo AES256, используя парольную фразу, которая хранится в .env. Фразу передаю через параметр --passphrase-fd 3 — в противном случае она будет видна в ps. Эта же фраза сохранена на моём ноутбуке.
При отсутствии фразы профиль не будет отправлен, и по этому поводу поступит сигнал тревоги.
# Профиль: только Default без кэшей и Local State. Всё остальное в корне профиля (29.10 — 30 каталогов: WidevineCdm, # Safe Browsing, словари, PKIMetadata…) — в основном компоненты, которые Chrome скачивает сам, и кэши. # Замеры 29.10: прежний чёрный список — 28.9 МБ (22 МБ — libwidevinecdm.so), белый список — 4.9 МБ (26.08 было 4.5 МБ). # Sessions — вкладки и окна, не входы на сайты; куки у этого Chrome — Default/Cookies (в других сборках бывает Default/Network/Cookies, # белый список берёт оба); Chrome запущен с --password-store=basic — куки шифрованы фиксированным ключом (префикс v10), # база переносима между машинами. Chrome в 03:20 работает: базы профиля копируются на живую # (PRAGMA integrity_check копий 29.10 — ok); Chrome из копии не запускал. PASS=$(envval BACKUP_PASSPHRASE) if [ -n "$PASS" ]; then { tar -C "$HOMEDIR" --exclude="chrome-profile/Default/Cache" --exclude="chrome-profile/Default/Code Cache" --exclude="chrome-profile/Default/GPUCache" --exclude="chrome-profile/Default/DawnWebGPUCache" --exclude="chrome-profile/Default/DawnGraphiteCache" --exclude="chrome-profile/Default/Service Worker" --exclude="chrome-profile/Default/Extensions" --exclude="chrome-profile/Default/DIPS*" --exclude="chrome-profile/Default/Sessions" --exclude="chrome-profile/Default/History*" --exclude="chrome-profile/Default/Web Applications" --exclude="chrome-profile/Default/Favicons*" --exclude="chrome-profile/Default/Top Sites*" --exclude="chrome-profile/Default/Visited Links" --exclude="chrome-profile/Default/Site Characteristics Database" --exclude="chrome-profile/Default/shared_proto_db" --exclude="chrome-profile/Default/Segmentation Platform" --exclude="chrome-profile/Default/optimization_guide*" -czf - "chrome-profile/Default" "chrome-profile/Local State" 2>/dev/null; [ $? -le 1 ]; } | gpg --batch --yes --quiet --symmetric --cipher-algo AES256 --passphrase-fd 3 -o "$P" 3<<<"$PASS" 2>/dev/null || { log "профиль: архив/шифрование FAIL"; rm -f "$P"; fail+="${fail:+, }профиль"; } else alert "профиль не отправлен: нет BACKUP_PASSPHRASE в .env" fi ❯ Отправка документов и ограничение в 50 МБ
Передача файлов выполняется через бота по адресу https://api.telegram.org/bot<токен>/sendDocument. На каждую попытку скрипту отводится не более пяти минут — параметр --max-time для curl выставлен в 300 секунд. После завершения отправки временные файлы стираются.
Файлы размером свыше 49 МБ отправке не подлежат (предельный размер для бота составляет 50 МБ). Нет смысла тратить пять минут на передачу 51-мегабайтного файла, когда заранее известно, что операция провалится. Соответствующая запись при этом вносится в лог.
FILES=("$B" "$S"); [ -s "$P" ] && FILES+=("$P") ok=0 for f in "${FILES[@]}"; do [ -s "$f" ] || continue # не собрался — причина уже в журнале # лимит sendDocument у ботов — 50 МБ: файл крупнее не пробуем, чтобы не тратить 300 с на заведомый отказ # bundle растёт ≈4,5 МБ в месяц (5 МБ в августе, 15 МБ в октябре): до порога — месяцы; тогда split -b 45M или инкрементальный bundle if [ "$(stat -c %s "$f")" -gt 49000000 ]; then log "$(basename "$f") больше 49 МБ — не отправлен"; fail+="${fail:+, }$(basename "$f")"; continue; fi tg sendDocument 300 -F document=@"$f" --form-string caption="💾 Резерв $D — $(basename "$f") ($(du -h "$f" | cut -f1))" && ok=$((ok+1)) || fail+="${fail:+, }$(basename "$f")" done log "отправлено файлов: $ok из ${#FILES[@]}" rm -f "$B" "$S" "$P" # что-то не ушло — тревога в тот же чат: иначе провал резерва выглядит как тишина; если лёг сам Telegram или отозван токен, # не дойдёт и тревога [ -z "$fail" ] || { alert "не ушло: $fail (см. backup.log)"; exit 1; } ❯ Таймер systemd
Запуск скрипта выполняется ежедневно с помощью таймера systemd. Подобный таймер настроен у меня для каждого скрипта, работающего по расписанию:
# /etc/systemd/system/aifixes-backup-tg.service [Unit] Description=aifixes: суточный резерв памяти проекта в Telegram (история git + state) [Service] Type=oneshot User=aifixes ExecStart=/home/aifixes/ai-fixes/tools/server/backup-to-telegram.sh # /etc/systemd/system/aifixes-backup-tg.timer [Unit] Description=aifixes: резерв в Telegram каждую ночь [Timer] OnCalendar=*-*-* 03:20:00 Persistent=true [Install] WantedBy=timers.target Persistent=true необходим для ситуации, когда машина была отключена в 03:20 — в таком случае задача будет выполнена после загрузки системы.
Юнит с Type=oneshot выполняется от имени обычного пользователя, а не root. Активирую и проверяю:
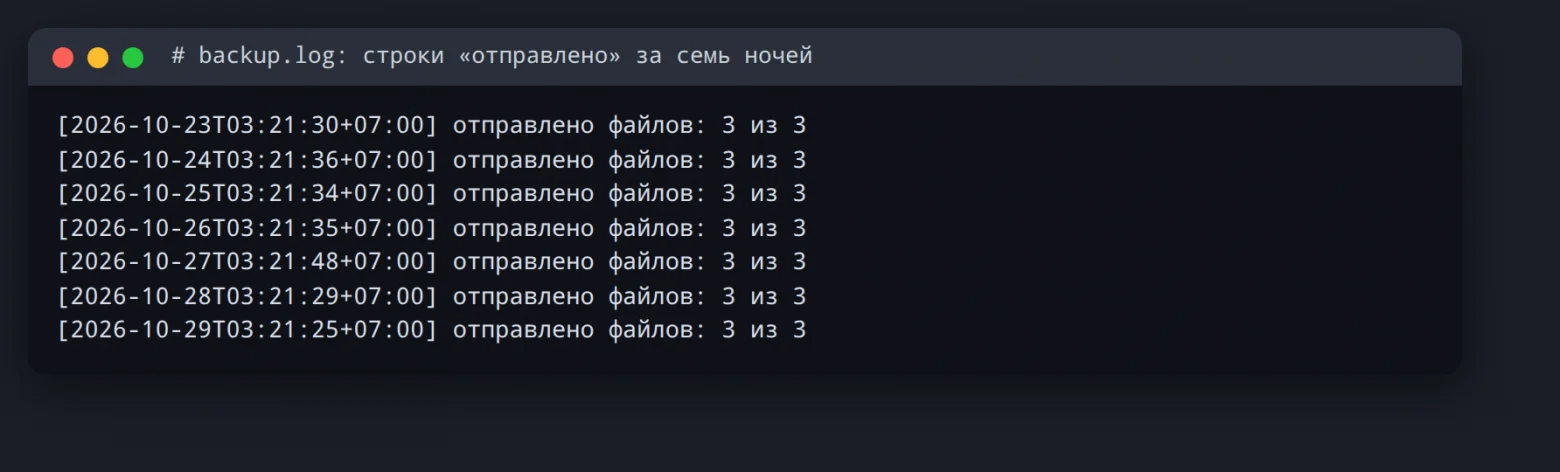
sudo systemctl daemon-reload sudo systemctl enable --now aifixes-backup-tg.timer systemctl list-timers aifixes-backup-tg.timer sudo systemctl start aifixes-backup-tg.service # прогон руками, не дожидаясь ночи grep отправлено /home/aifixes/ai-fixes/state/backup.log | tail -3 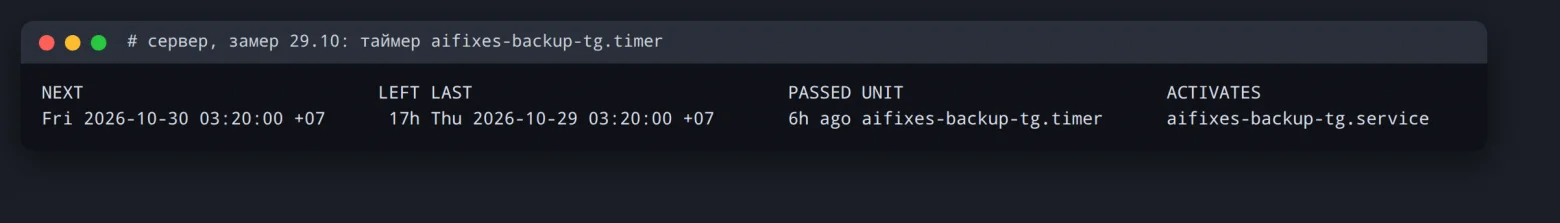
При каждом выполнении скрипта в файл журнала backup.log добавляется новая запись.
❯ Полный скрипт
#!/usr/bin/env bash # Суточный резерв памяти сервера туда, где аккаунт уже есть, — в мой Telegram. # Три файла: вся история git одним файлом (git bundle), рабочее состояние скриптов (state/) # и профиль Chrome с живыми сессиями — шифрованный gpg по фразе BACKUP_PASSPHRASE из .env. # Bundle и state не шифруются: без фразы история и state должны восстанавливаться (.env вне репо); # токен бота открывает весь чат — он такой же секрет, как фраза. # Второй слой истории — приватный репозиторий GitHub (коммиты каждые 5 минут); state/ и профиль есть только здесь. # Восстановление: git clone ai-fixes-<дата>.bundle ai-fixes # gpg -d chrome-profile-<дата>.tgz.gpg | tar -xz -C /home/aifixes # при остановленном Chrome # 29.10: set -o pipefail — иначе обрезанный tar | gpg ушёл бы в чат как успех; токен бота — в конфиге curl # со stdin, а не в аргументах (они видны в ps); не все файлы ушли — тревога в тот же чат, не только код выхода. set -o pipefail REPO=/home/aifixes/ai-fixes HOMEDIR=/home/aifixes cd "$REPO" || exit 1 D=$(date +%F) log() { echo "[$(date -Is)] $*" >> "$REPO/state/backup.log"; } envval() { grep -m1 "^$1=" "$REPO/.env" | cut -d= -f2- | tr -d '"'"'"' '; } TOKEN=$(envval TELEGRAM_BOT_TOKEN) CHAT=$(envval TELEGRAM_CHAT_ID) # Bot API: адрес с токеном уходит в curl конфигом со stdin (-K -), а не аргументом — аргументы видны в ps всё время отправки; # --retry: любой сбой на минуту-другую переживаем (3 повтора через 60 с), на час — нет; --form-string не режет текст по «;» tg() { printf 'url = "https://api.telegram.org/bot%s/%s"n' "$TOKEN" "$1" | curl -sf --max-time "$2" --retry 3 --retry-delay 60 --retry-all-errors -K - --form-string chat_id="$CHAT" "${@:3}" >/dev/null; } alert() { log "$*"; tg sendMessage 30 --form-string text="⚠️ Резерв $D: $*"; } # артефакты связки, ещё не попавшие в историю (ops/proposals, строки леджера); state/ — в .gitignore if [ -n "$(git status --porcelain)" ]; then git add -A && git -c user.name=aifixes-server -c user.email=server@ai-fixes.local commit -q -m "авто: артефакты связки за $D" && log "закоммичены артефакты" fi B=/tmp/ai-fixes-$D.bundle; S=/tmp/state-$D.tgz; P=/tmp/chrome-profile-$D.tgz.gpg fail="" git bundle create "$B" --all >/dev/null 2>&1 || { alert "bundle FAIL"; exit 1; } # tar: код 1 — файл менялся во время чтения (в state/ пишут скрипты, это не ошибка), код 2 — ошибка tar czf "$S" -C "$REPO" state 2>/dev/null || [ $? -le 1 ] || { log "state FAIL"; rm -f "$S"; fail+="${fail:+, }state"; } # Профиль: только Default без кэшей и Local State. Всё остальное в корне профиля (29.10 — 30 каталогов: WidevineCdm, # Safe Browsing, словари, PKIMetadata…) — в основном компоненты, которые Chrome скачивает сам, и кэши. # Замеры 29.10: прежний чёрный список — 28.9 МБ (22 МБ — libwidevinecdm.so), белый список — 4.9 МБ (26.08 было 4.5 МБ). # Sessions — вкладки и окна, не входы на сайты; куки у этого Chrome — Default/Cookies (в других сборках бывает Default/Network/Cookies, # белый список берёт оба); Chrome запущен с --password-store=basic — куки шифрованы фиксированным ключом (префикс v10), # база переносима между машинами. Chrome в 03:20 работает: базы профиля копируются на живую # (PRAGMA integrity_check копий 29.10 — ok); Chrome из копии не запускал. PASS=$(envval BACKUP_PASSPHRASE) if [ -n "$PASS" ]; then { tar -C "$HOMEDIR" --exclude="chrome-profile/Default/Cache" --exclude="chrome-profile/Default/Code Cache" --exclude="chrome-profile/Default/GPUCache" --exclude="chrome-profile/Default/DawnWebGPUCache" --exclude="chrome-profile/Default/DawnGraphiteCache" --exclude="chrome-profile/Default/Service Worker" --exclude="chrome-profile/Default/Extensions" --exclude="chrome-profile/Default/DIPS*" --exclude="chrome-profile/Default/Sessions" --exclude="chrome-profile/Default/History*" --exclude="chrome-profile/Default/Web Applications" --exclude="chrome-profile/Default/Favicons*" --exclude="chrome-profile/Default/Top Sites*" --exclude="chrome-profile/Default/Visited Links" --exclude="chrome-profile/Default/Site Characteristics Database" --exclude="chrome-profile/Default/shared_proto_db" --exclude="chrome-profile/Default/Segmentation Platform" --exclude="chrome-profile/Default/optimization_guide*" -czf - "chrome-profile/Default" "chrome-profile/Local State" 2>/dev/null; [ $? -le 1 ]; } | gpg --batch --yes --quiet --symmetric --cipher-algo AES256 --passphrase-fd 3 -o "$P" 3<<<"$PASS" 2>/dev/null || { log "профиль: архив/шифрование FAIL"; rm -f "$P"; fail+="${fail:+, }профиль"; } else alert "профиль не отправлен: нет BACKUP_PASSPHRASE в .env" fi FILES=("$B" "$S"); [ -s "$P" ] && FILES+=("$P") ok=0 for f in "${FILES[@]}"; do [ -s "$f" ] || continue # не собрался — причина уже в журнале # лимит sendDocument у ботов — 50 МБ: файл крупнее не пробуем, чтобы не тратить 300 с на заведомый отказ # bundle растёт ≈4,5 МБ в месяц (5 МБ в августе, 15 МБ в октябре): до порога — месяцы; тогда split -b 45M или инкрементальный bundle if [ "$(stat -c %s "$f")" -gt 49000000 ]; then log "$(basename "$f") больше 49 МБ — не отправлен"; fail+="${fail:+, }$(basename "$f")"; continue; fi tg sendDocument 300 -F document=@"$f" --form-string caption="💾 Резерв $D — $(basename "$f") ($(du -h "$f" | cut -f1))" && ok=$((ok+1)) || fail+="${fail:+, }$(basename "$f")" done log "отправлено файлов: $ok из ${#FILES[@]}" rm -f "$B" "$S" "$P" # что-то не ушло — тревога в тот же чат: иначе провал резерва выглядит как тишина; если лёг сам Telegram или отозван токен, # не дойдёт и тревога [ -z "$fail" ] || { alert "не ушло: $fail (см. backup.log)"; exit 1; } #!/usr/bin/env bash # Суточный резерв памяти сервера туда, где аккаунт уже есть, — в мой Telegram. # Три файла: вся история git одним файлом (git bundle), рабочее состояние скриптов (state/) # и профиль Chrome с живыми сессиями — шифрованный gpg по фразе BACKUP_PASSPHRASE из .env. # Bundle и state не шифруются: без фразы история и state должны восстанавливаться (.env вне репо); # токен бота открывает весь чат — он такой же секрет, как фраза. # Второй слой истории — приватный репозиторий GitHub (коммиты каждые 5 минут); state/ и профиль есть только здесь. # Восстановление: git clone ai-fixes-<дата>.bundle ai-fixes # gpg -d chrome-profile-<дата>.tgz.gpg | tar -xz -C /home/aifixes # при остановленном Chrome # 29.10: set -o pipefail — иначе обрезанный tar | gpg ушёл бы в чат как успех; токен бота — в конфиге curl # со stdin, а не в аргументах (они видны в ps); не все файлы ушли — тревога в тот же чат, не только код выхода. set -o pipefail REPO=/home/aifixes/ai-fixes HOMEDIR=/home/aifixes cd "$REPO" || exit 1 D=$(date +%F) log() { echo "[$(date -Is)] $*" >> "$REPO/state/backup.log"; } envval() { grep -m1 "^$1=" "$REPO/.env" | cut -d= -f2- | tr -d '"'"'"' '; } TOKEN=$(envval TELEGRAM_BOT_TOKEN) CHAT=$(envval TELEGRAM_CHAT_ID) # Bot API: адрес с токеном уходит в curl конфигом со stdin (-K -), а не аргументом — аргументы видны в ps всё время отправки; # --retry: любой сбой на минуту-другую переживаем (3 повтора через 60 с), на час — нет; --form-string не режет текст по «;» tg() { printf 'url = "https://api.telegram.org/bot%s/%s"n' "$TOKEN" "$1" | curl -sf --max-time "$2" --retry 3 --retry-delay 60 --retry-all-errors -K - --form-string chat_id="$CHAT" "${@:3}" >/dev/null; } alert() { log "$*"; tg sendMessage 30 --form-string text="⚠️ Резерв $D: $*"; } # артефакты связки, ещё не попавшие в историю (ops/proposals, строки леджера); state/ — в .gitignore if [ -n "$(git status --porcelain)" ]; then git add -A && git -c user.name=aifixes-server -c user.email=server@ai-fixes.local commit -q -m "авто: артефакты связки за $D" && log "закоммичены артефакты" fi B=/tmp/ai-fixes-$D.bundle; S=/tmp/state-$D.tgz; P=/tmp/chrome-profile-$D.tgz.gpg fail="" git bundle create "$B" --all >/dev/null 2>&1 || { alert "bundle FAIL"; exit 1; } # tar: код 1 — файл менялся во время чтения (в state/ пишут скрипты, это не ошибка), код 2 — ошибка tar czf "$S" -C "$REPO" state 2>/dev/null || [ $? -le 1 ] || { log "state FAIL"; rm -f "$S"; fail+="${fail:+, }state"; } # Профиль: только Default без кэшей и Local State. Всё остальное в корне профиля (29.10 — 30 каталогов: WidevineCdm, # Safe Browsing, словари, PKIMetadata…) — в основном компоненты, которые Chrome скачивает сам, и кэши. # Замеры 29.10: прежний чёрный список — 28.9 МБ (22 МБ — libwidevinecdm.so), белый список — 4.9 МБ (26.08 было 4.5 МБ). # Sessions — вкладки и окна, не входы на сайты; куки у этого Chrome — Default/Cookies (в других сборках бывает Default/Network/Cookies, # белый список берёт оба); Chrome запущен с --password-store=basic — куки шифрованы фиксированным ключом (префикс v10), # база переносима между машинами. Chrome в 03:20 работает: базы профиля копируются на живую # (PRAGMA integrity_check копий 29.10 — ok); Chrome из копии не запускал. PASS=$(envval BACKUP_PASSPHRASE) if [ -n "$PASS" ]; then { tar -C "$HOMEDIR" --exclude="chrome-profile/Default/Cache" --exclude="chrome-profile/Default/Code Cache" --exclude="chrome-profile/Default/GPUCache" --exclude="chrome-profile/Default/DawnWebGPUCache" --exclude="chrome-profile/Default/DawnGraphiteCache" --exclude="chrome-profile/Default/Service Worker" --exclude="chrome-profile/Default/Extensions" --exclude="chrome-profile/Default/DIPS*" --exclude="chrome-profile/Default/Sessions" --exclude="chrome-profile/Default/History*" --exclude="chrome-profile/Default/Web Applications" --exclude="chrome-profile/Default/Favicons*" --exclude="chrome-profile/Default/Top Sites*" --exclude="chrome-profile/Default/Visited Links" --exclude="chrome-profile/Default/Site Characteristics Database" --exclude="chrome-profile/Default/shared_proto_db" --exclude="chrome-profile/Default/Segmentation Platform" --exclude="chrome-profile/Default/optimization_guide*" -czf - "chrome-profile/Default" "chrome-profile/Local State" 2>/dev/null; [ $? -le 1 ]; } | gpg --batch --yes --quiet --symmetric --cipher-algo AES256 --passphrase-fd 3 -o "$P" 3<<<"$PASS" 2>/dev/null || { log "профиль: архив/шифрование FAIL"; rm -f "$P"; fail+="${fail:+, }профиль"; } else alert "профиль не отправлен: нет BACKUP_PASSPHRASE в .env" fi FILES=("$B" "$S"); [ -s "$P" ] && FILES+=("$P") ok=0 for f in "${FILES[@]}"; do [ -s "$f" ] || continue # не собрался — причина уже в журнале # лимит sendDocument у ботов — 50 МБ: файл крупнее не пробуем, чтобы не тратить 300 с на заведомый отказ # bundle растёт ≈4,5 МБ в месяц (5 МБ в августе, 15 МБ в октябре): до порога — месяцы; тогда split -b 45M или инкрементальный bundle if [ "$(stat -c %s "$f")" -gt 49000000 ]; then log "$(basename "$f") больше 49 МБ — не отправлен"; fail+="${fail:+, }$(basename "$f")"; continue; fi tg sendDocument 300 -F document=@"$f" --form-string caption="💾 Резерв $D — $(basename "$f") ($(du -h "$f" | cut -f1))" && ok=$((ok+1)) || fail+="${fail:+, }$(basename "$f")" done log "отправлено файлов: $ok из ${#FILES[@]}" rm -f "$B" "$S" "$P" # что-то не ушло — тревога в тот же чат: иначе провал резерва выглядит как тишина; если лёг сам Telegram или отозван токен, # не дойдёт и тревога [ -z "$fail" ] || { alert "не ушло: $fail (см. backup.log)"; exit 1; } ❯ Статистика за два месяца
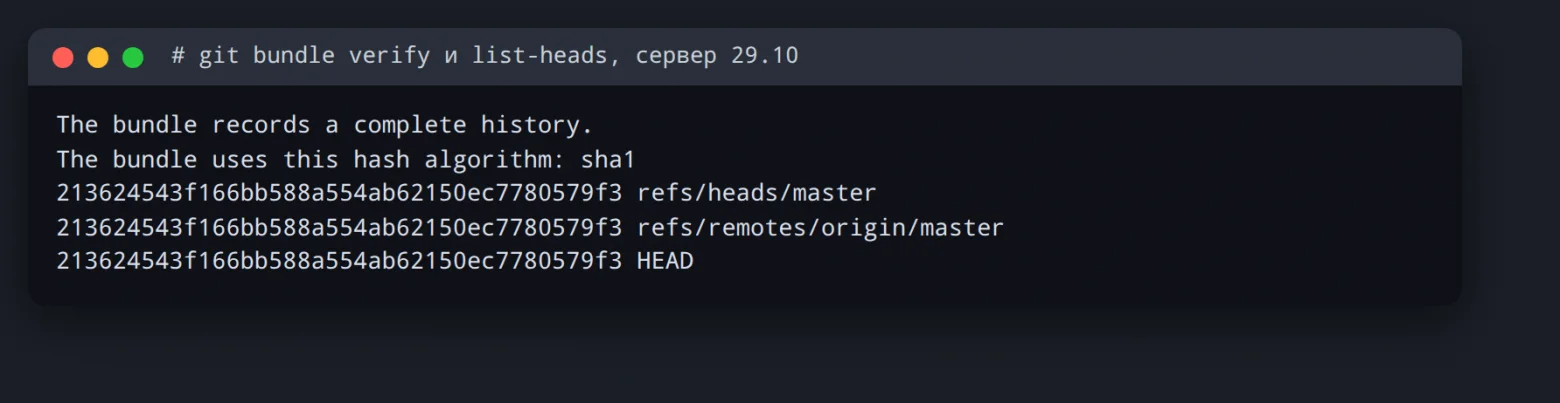
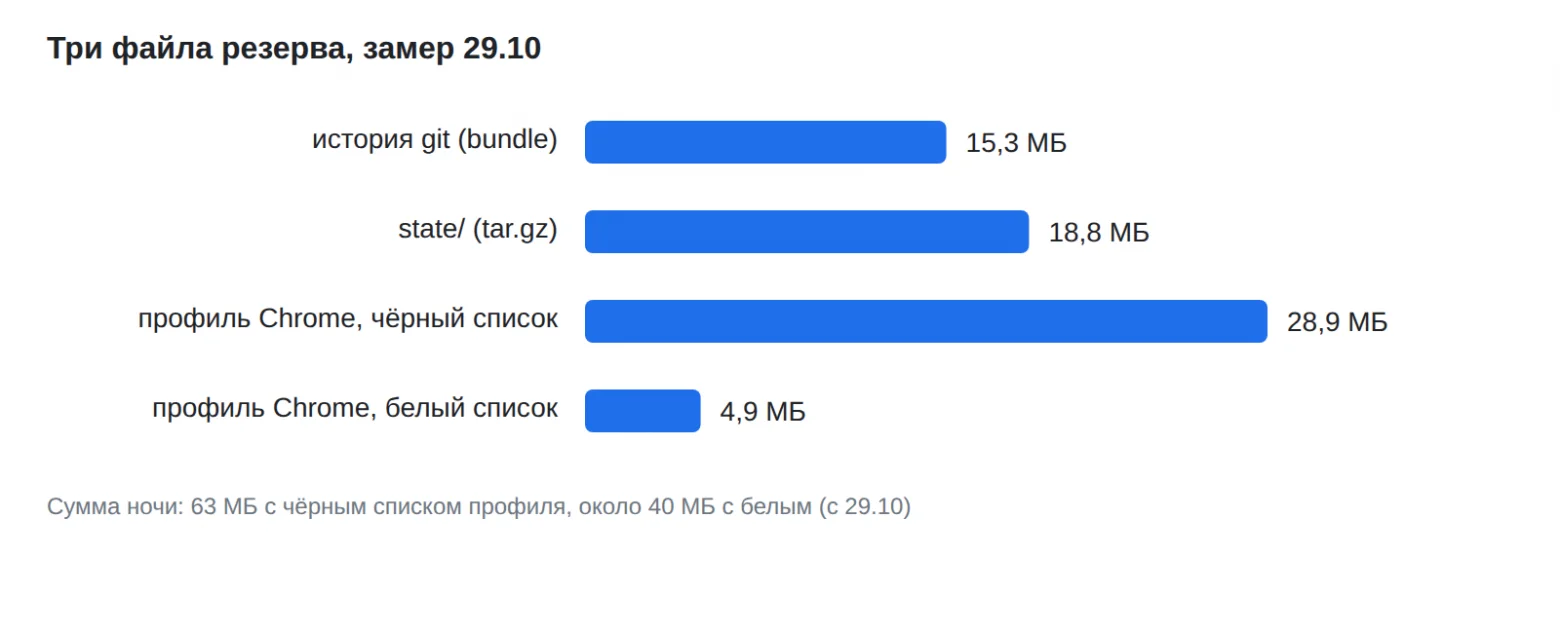
Данные на 29 октября: в репозитории насчитывается 1462 коммита и 3087 файлов; создание git bundle занимает 3,4 секунды, а его размер составляет 15,3 МБ. git bundle verify выдаёт сообщение «The bundle records a complete history».
Снимок state/ занимает 1,3 секунды, размер — 18,8 МБ (34 МБ в несжатом виде).
Профиль Chrome (из чёрного списка) обрабатывается 2,9 секунды, объём — 28,9 МБ (58 МБ без сжатия). В него входят Cookies, Preferences, Local State, Login Data. Папка Cache отсутствует.
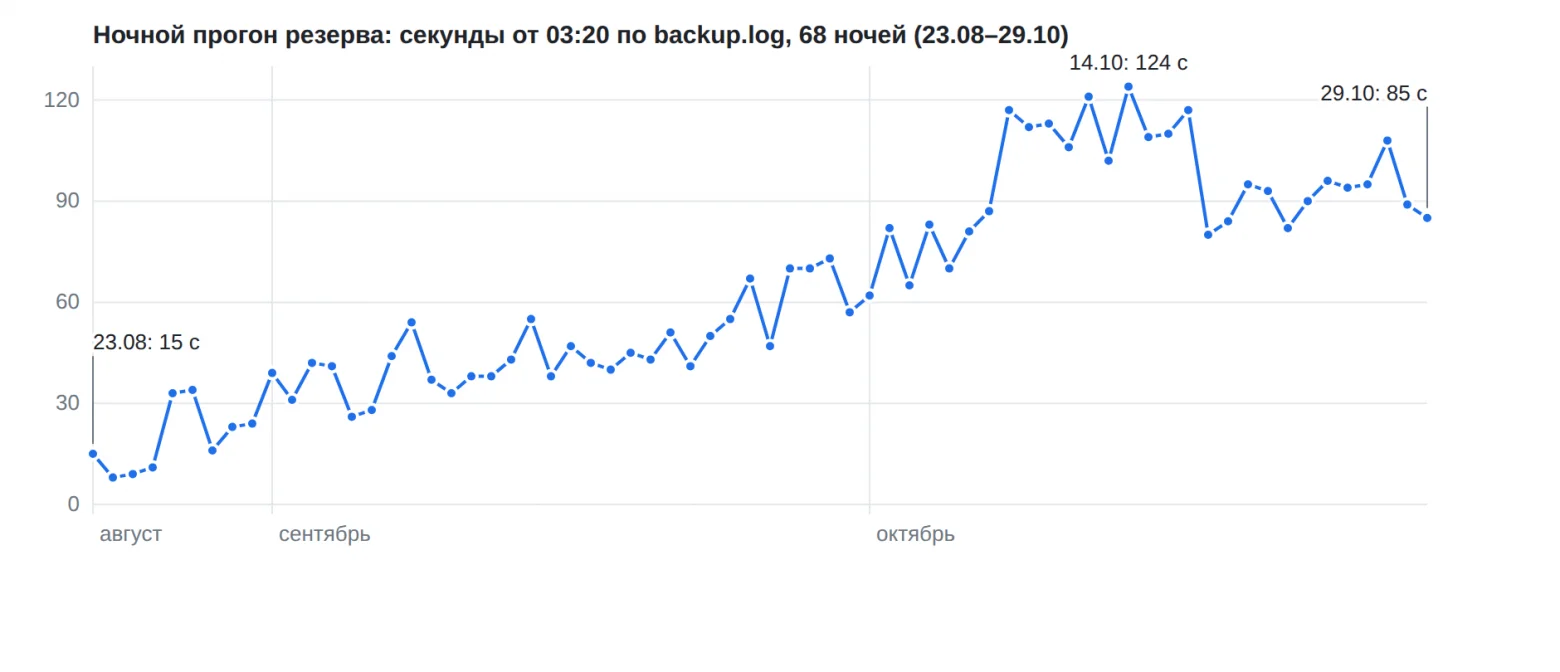
Итого три архива по состоянию на 29 октября — 63 МБ. Полный ночной запуск длится примерно 85 секунд, причём на формирование файлов уходит около восьми секунд, а остальное время — на передачу.
Сбор резерва стартовал 22 августа; к 29 октября выполнено 70 прогонов, все файлы переданы, неполных ночей не зафиксировано. Изначально пять прогонов шли без профиля Chrome — его подключил 26 августа.
Продолжительность ночного прогона увеличивалась: в августе — с 15 до 24 секунд, в сентябре — с 39 до 57 секунд, в октябре — с 62 до 85 секунд.
❯ Подводные камни
Тайна в истории
26 августа в репозитории обнаружилась строка с секретными данными. Я убрал её из рабочей копии, однако git grep выявил, что эта же строка присутствует ещё в 171 коммите. Та же строка находилась и в bundle-файле в Telegram за последние пять дней.
По этой причине пришлось переписать историю при помощи git filter-repo. После этого я пересадил клон на сервере.
Кроме того, требовалось удалить старые bundle-файлы из чата бота. Но бот способен делать это только в первые 48 часов. Я удалял их вручную.
Вывод: резервная копия хранит и то, что ты потом удалил. Если секрет попал в репозиторий — менять и убирать его нужно в тот же день. А лучше вообще не писать секреты.
Профиль разросся
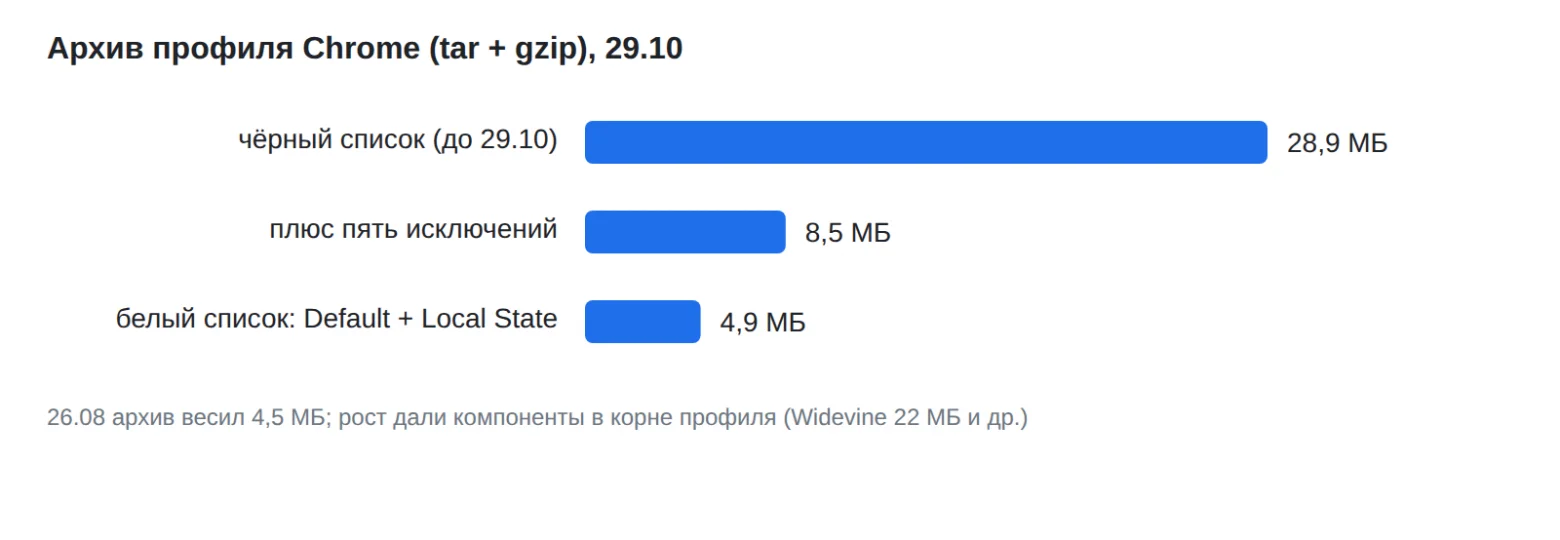
В августе архив с профилем весил 4,5 МБ, а к концу октября увеличился до 29 МБ.
Я изучил, что находится внутри архива. Наибольший объём занимает libwidevinecdm.so (22 МБ). Это модуль DRM (Digital Rights Management), который Chrome самостоятельно скачивает и обновляет.
gpg -d chrome-profile-2026-10-29.tgz.gpg | tar tzv | sort -k3 -n -r | head 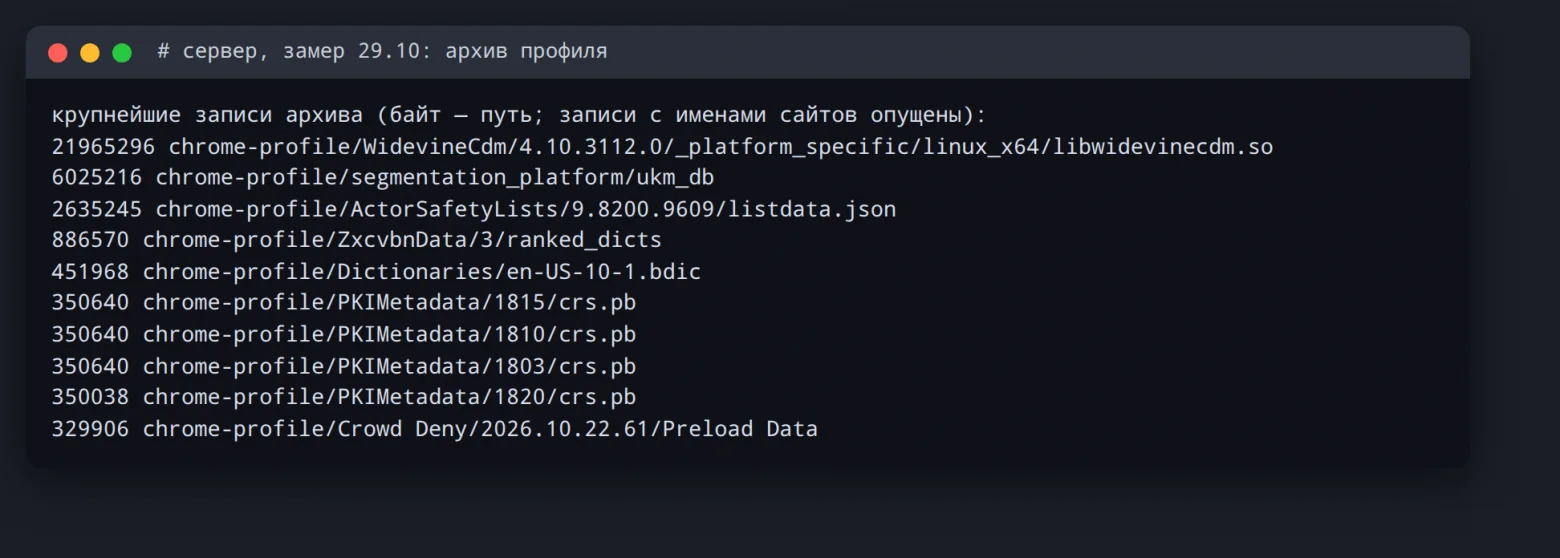
Следующий элемент — база segmentation_platform (6 МБ). Затем идёт перечень ActorSafetyLists (2,6 МБ), словари ZxcvbnData (0,9 МБ) и словарь для проверки правописания.
Всё это размещено в корне профиля, у большинства компонентов присутствует подкаталог с номером версии. Chrome обязан установить их заново самостоятельно.
Я внёс пять дополнительных исключений --exclude в tar — тестовый архив вышел 8,5 МБ вместо 28,9 МБ.
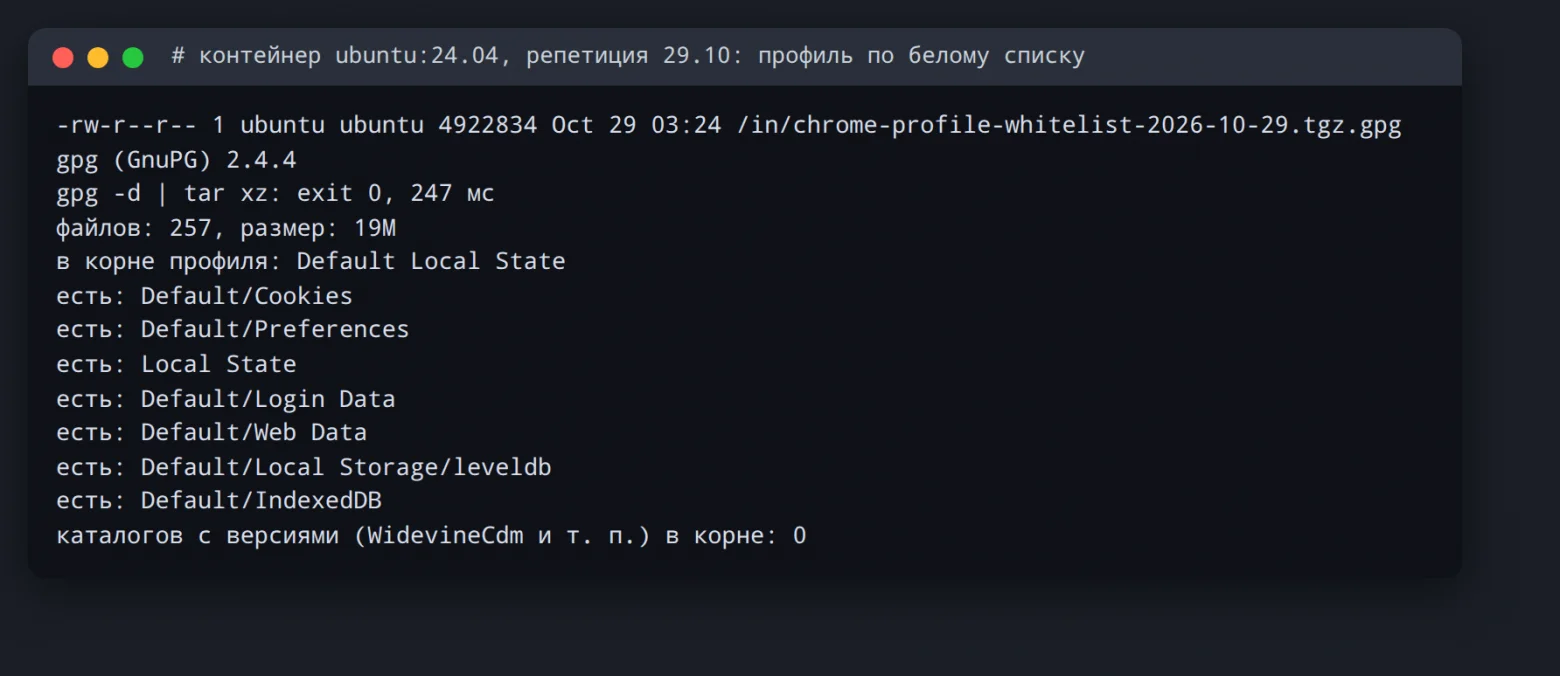
Затем сменил чёрный список на белый: в архив попадают только каталог Default без кэшей и файл Local State. Вышло 4,9 МБ — как в августе.
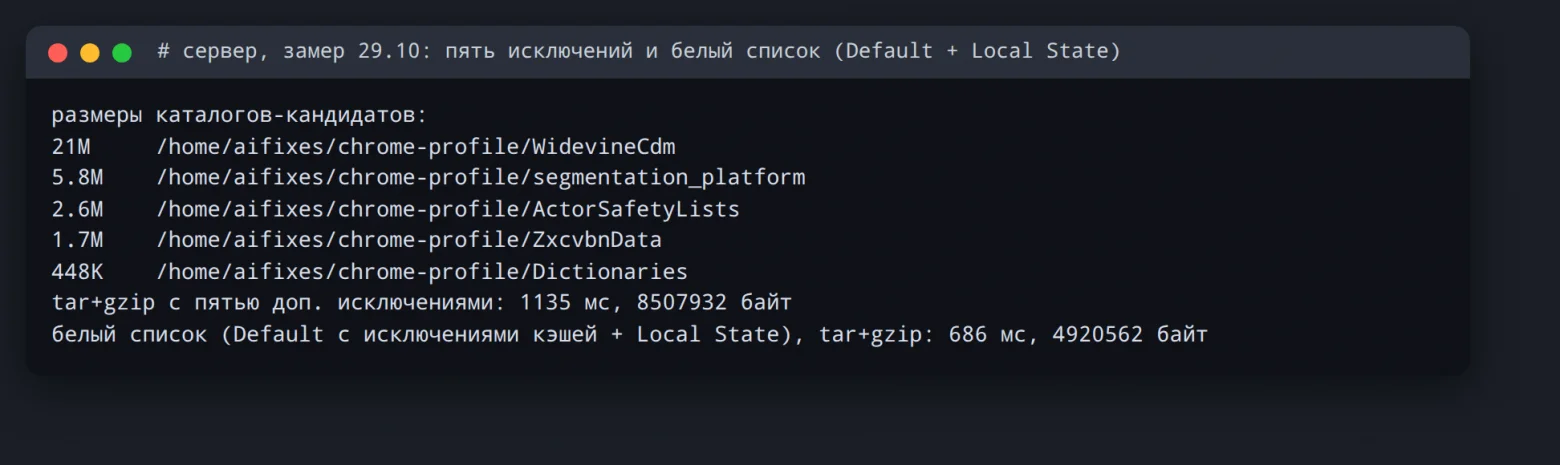
Размер архива уменьшился, однако при его восстановлении Chrome всё равно будет вынужден загрузить новые компоненты повторно.
Ограничения Telegram
Бот может отправлять файлы размером до 50 МБ, однако через Bot API доступна загрузка файлов лишь до 20 МБ. Из этого следует, что восстановление с помощью бота получится не всегда — потребуется обычное приложение Telegram.
Есть и ещё один нюанс: бот не имеет доступа к истории переписки — нужный старый файл приходится искать вручную.
Пользователь может загружать в чат файлы размером до 2 ГБ. Существует локальный сервер Bot API, поднимающий лимит отправки до 2000 МБ, но я его не запускал.
❯ Тренировка восстановления
Процесс восстановления я отрабатывал в чистом контейнере Ubuntu 24.04 на своём ноутбуке:
apt-get update && apt-get install -y git gnupg ca-certificates Ставлю git и gpg — занимает 29 секунд.
Выполняю клонирование из bundle:
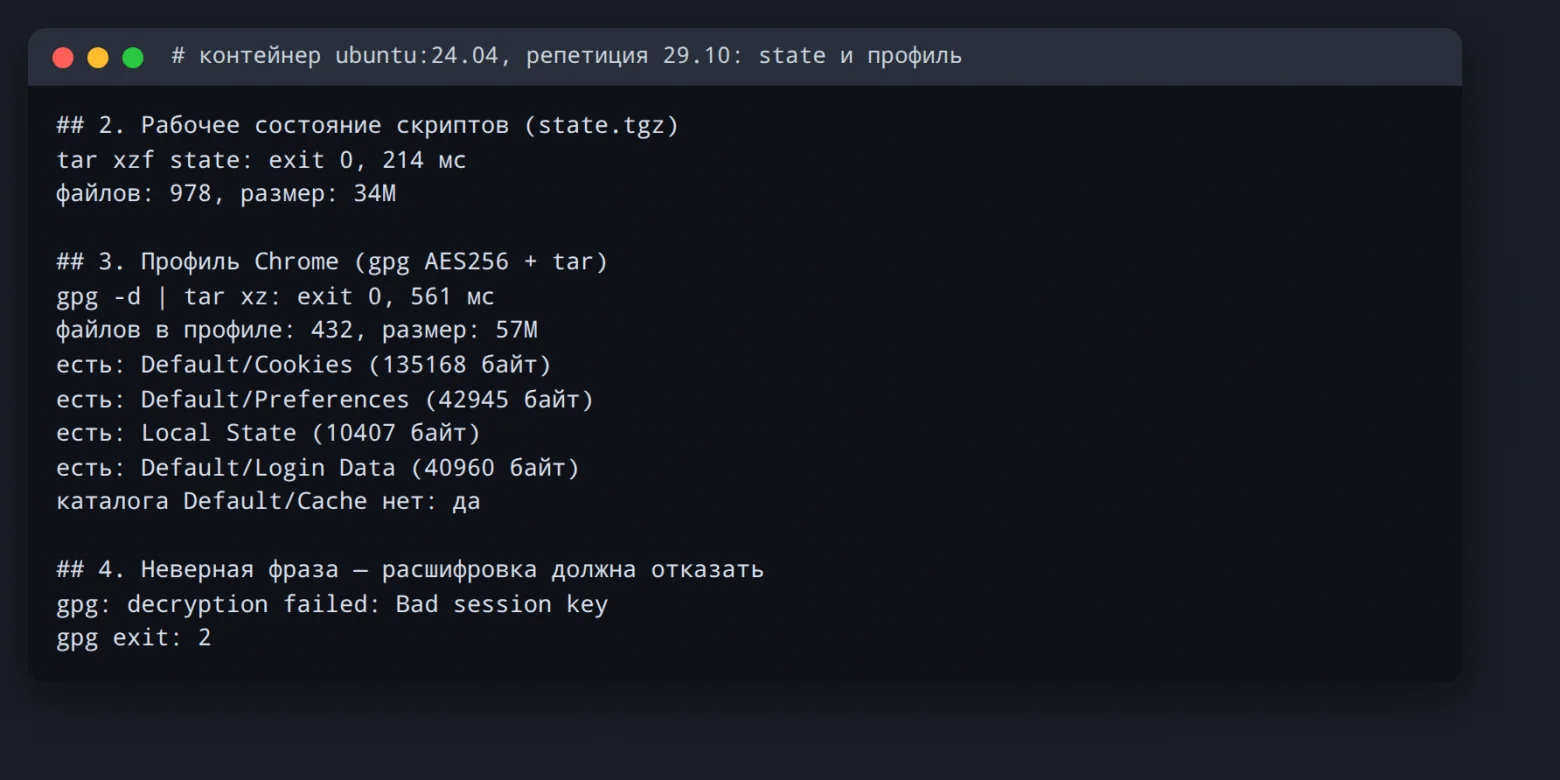
git clone ai-fixes-2026-10-29.bundle ai-fixes # вся история, ветка master git -C ai-fixes fsck --connectivity-only && git -C ai-fixes log --oneline -3 Восстановление завершено: ветка master, 1462 коммита, 3087 файлов. Проверка git fsck --connectivity-only прошла без ошибок.
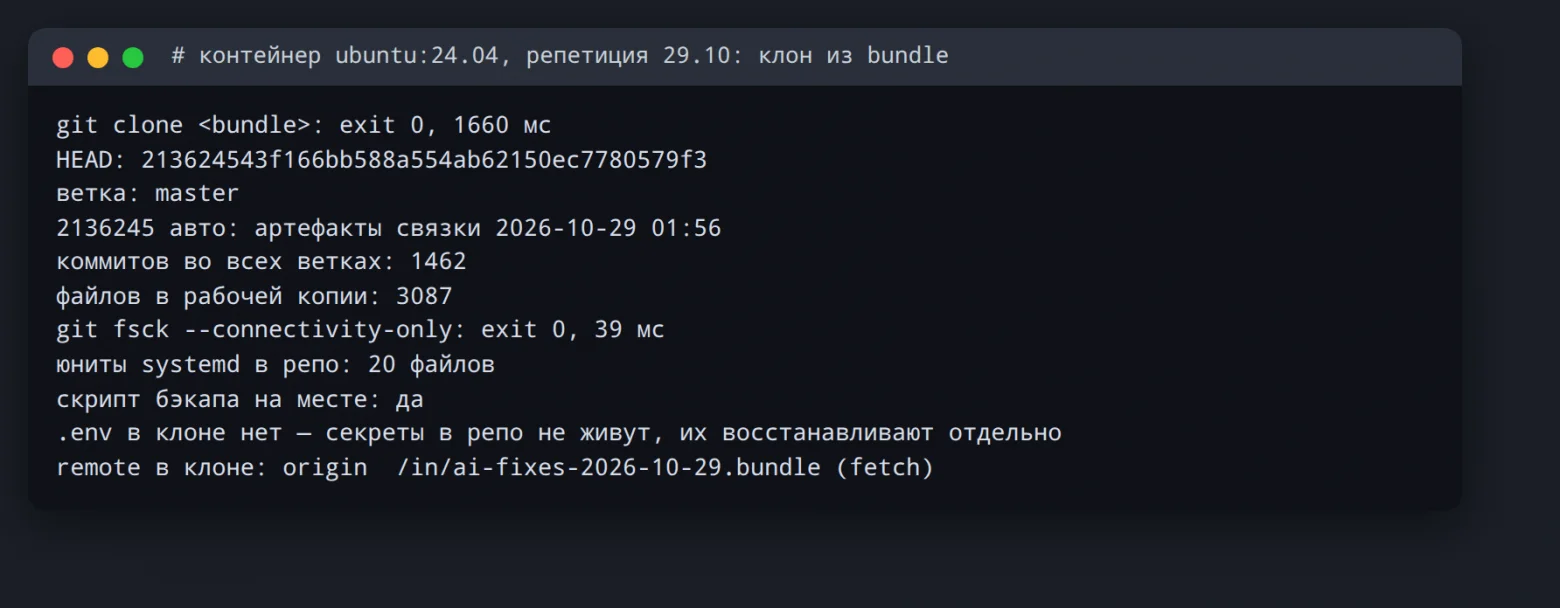
Извлекаю содержимое архива со скриптами:
tar xzf state-2026-10-29.tgz -C /home/aifixes/ai-fixes Удалось вернуть 978 файлов за 0,2 секунды.
Извлекаю профиль Chrome:
gpg -d chrome-profile-2026-10-29.tgz.gpg | tar -xz -C /home/aifixes # Chrome при этом остановлен # Chrome из этой копии я не запускал, сессии не проверял: распаковал и посмотрел, что на месте Удалось вернуть 432 файла (57 МБ) за 0,6 секунды. В наличии Cookies, Preferences, Local State, Login Data; папка Cache отсутствует.
При неверной парольной фразе появляется сообщение — «gpg: decryption failed: Bad session key».
Что отсутствует в резервной копии
Мои файлы хранятся в Telegram, однако для восстановления сервера их недостаточно:
файл .env с токеном бота и кодовой фразой;
ключ доступа к GitHub;
пакеты (Chrome, Node.js).
❯ Выводы
Я организовал резервирование без затрат: теперь примерно 40 МБ в сутки в чате с ботом.
Восстановление сервера — это три файла плюс секреты из менеджера паролей плюс установка пакетов. До 29 октября восстановление не проверял на практике, так как считал его рабочим по строке «отправлено файлов: 3 из 3».
У меня есть второй уровень резерва: приватный репозиторий на GitHub, куда сервер отправляет коммиты каждые пять минут. Bundle в Telegram нужен, чтобы не зависеть от доступа к GitHub.
Главное: бэкап, который ни разу не разворачивали — это не бэкап, а привычка.
Bot API: sendDocument (лимит 50 МБ), getFile (лимит 20 МБ), deleteMessage (окно 48 часов), локальный Bot API server — https://core.telegram.org/bots/api
Ограничения для пользователей Telegram (файлы размером до 2 ГБ) — https://telegram.org/faq
git bundle — https://git-scm.com/docs/git-bundle
systemd.timer: OnCalendar, Persistent — https://www.freedesktop.org/software/systemd/man/latest/systemd.timer.html
gpg --symmetric — https://www.gnupg.org/documentation/manuals/gnupg/Operational-GPG-Commands.html; --passphrase-fd — https://www.gnupg.org/documentation/manuals/gnupg/GPG-Esoteric-Options.html
Создание бота через BotFather — https://core.telegram.org/bots/features#botfather
Компоненты Chrome загружаются и обновляются независимо от самого браузера — https://chromium.googlesource.com/chromium/src/+/main/components/component_updater/README.md
Widevine — DRM-решение от Google, устанавливается в Chrome как компонент — https://www.widevine.com/solutions/widevine-drm; https://chromium.googlesource.com/chromium/src/+/main/chrome/browser/component_updater/widevine_cdm_component_installer.cc
curl: -K - (конфигурация со stdin), --form-string, --max-time при использовании --retry — https://curl.se/docs/manpage.html
Telegram — нестандартное, но вполне работоспособное решение для резервного копирования. А если требуется хранить бэкапы без ограничений мессенджера, подойдёт S3-хранилище Timeweb Cloud.
Перейти к объектному хранилищу S3 →
Актуальные новости, обзоры сервисов и розыгрыши от коллектива Timeweb.Cloud — в нашем канале Telegram →